İnternet siteleri ve web uygulamalarının altyapısında kullanılan PHP yazılımında 21 Ekim 2026’da duyurulan ve PHP2Shell olarak anılan güvenlik açıkları, dijital güvenlik konusunda endişelere neden oldu. Belirli koşullarda kimlik doğrulaması olmadan sunucularda uzaktan kod çalıştırılmasına olanak tanıyabilen açıklar, kurumların güvenlik önlemlerinin önemini ortaya koydu.
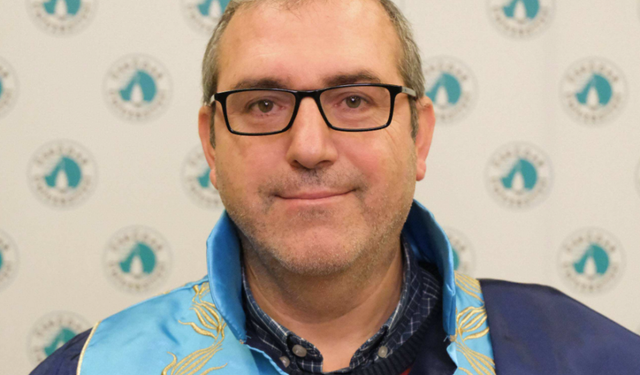
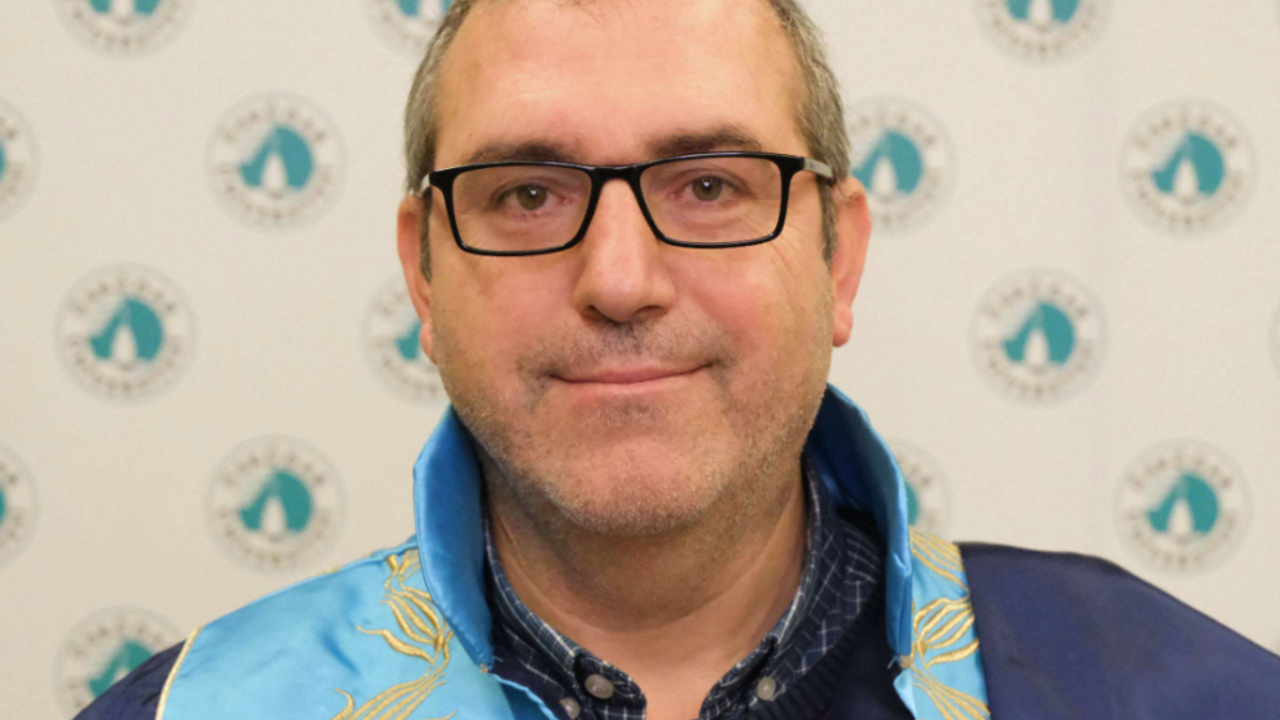
Üsküdar Üniversitesi Mühendislik ve Doğa Bilimleri Fakültesi Bilgisayar Mühendisliği Yüksek Lisans Programı Anabilim Dalı Başkanı Prof. Dr. Burhan Pektaş, söz konusu açıkların oluşturabileceği riskleri değerlendirerek kurumlara ve bireysel kullanıcılara yönelik uyarılarda bulundu.
PHP kullanan her sistem risk altında mı?
PHP tabanlı uygulamalardaki güvenlik açıklarının aynı teknolojiyi kullanan birden fazla sistemi etkileyebileceğini belirten Pektaş, riskin her internet sitesi için aynı olmadığını vurguladı. Kullanılan yazılım sürümü, sunucu yapılandırması ve güvenlik güncellemelerinin durumu, sistemlerin savunmasız olup olmadığını belirleyen unsurlar arasında yer alıyor.
Pektaş, “Bu tür açıkların en önemli özelliği, yalnızca tek bir internet sitesini değil, aynı teknolojiyi kullanan çok sayıda uygulamayı potansiyel olarak etkileyebilmesidir. Bununla birlikte, PHP kullanan bütün sitelerin savunmasız veya ele geçirilmiş olduğunu söylemek doğru değildir. Risk; kullanılan yazılım sürümüne, sunucu yapılandırmasına ve güvenlik güncellemelerinin uygulanıp uygulanmadığına bağlıdır.” dedi.
Hasta ve öğrenci kayıtları tehlikeye girebilir
Bankacılık, e-ticaret, sağlık, üniversite ve kamu hizmetlerinde kullanılan PHP tabanlı uygulamalardaki güvenlik açıkları, hassas verilerin korunmasını da önemli hale getiriyor. Prof. Dr. Pektaş, kurumların yalnızca kendi sistemlerini değil, hizmet aldıkları üçüncü tarafların altyapılarını da incelemesi gerektiğini ifade etti.
Bir sunucunun ele geçirilmesi durumunda saldırganların erişim yetkilerine bağlı olarak kişisel verilere ulaşabileceğini, internet sitesi içeriklerini değiştirebileceğini veya hizmetleri kesintiye uğratabileceğini belirten Pektaş, özellikle hasta bilgileri, öğrenci kayıtları, müşteri hesapları ve sipariş bilgilerinin korunmasına dikkat çekti.
Pektaş, güvenlik açığının bulunmasının tek başına veri hırsızlığı yaşandığı anlamına gelmediğini, olası bir saldırının doğrulanması için sistem kayıtlarının incelenmesi ve teknik değerlendirme yapılması gerektiğini de vurguladı.
Şifre olmadan uzaktan saldırı riski
Kimlik doğrulaması gerektirmeyen saldırıların ciddi sonuçlara yol açabileceğini belirten Pektaş, savunmasız sistemlere gönderilen özel hazırlanmış isteklerin saldırıyı başlatabileceğini söyledi.
Prof. Dr. Pektaş, “Saldırganların kullanıcı adı ve şifreye ihtiyaç duymadan bir sistemde kod çalıştırabilmesi, güvenlik açısından ciddi bir risk oluşturuyor. Çünkü saldırganın önce bir kullanıcı hesabını ele geçirmesi gerekmeyebilir; savunmasız sisteme gönderilen özel hazırlanmış bir istek saldırıyı başlatabilir.” dedi.
Başarılı bir saldırının veri tabanlarına erişim, dosyaların değiştirilmesi, yetkisiz erişimin devam ettirilmesi veya başka sistemlere geçiş yapılması gibi sonuçlar doğurabileceğini belirten Pektaş, etkilerin sistemin yapılandırmasına ve saldırganın elde ettiği yetkilere göre değişebileceğini kaydetti.
Güvenlik güncellemeleri geciktirilmemeli
PHP tabanlı sistemlerdeki risklerin azaltılması için yazılım güncellemelerinin zamanında yapılması gerektiğini vurgulayan Pektaş, internete açık uygulamaların ve üçüncü taraf hizmet sağlayıcılarının altyapılarının da kontrol edilmesini önerdi.
Erişim yetkilerinin sınırlandırılması, güvenli yedekleme yapılması ve sunucu kayıtlarının düzenli olarak izlenmesinin önemine değinen Pektaş, güncellemenin hemen uygulanamadığı durumlarda savunmasız sistemlerin internete açık kalmasını önleyecek geçici tedbirlerin alınması gerektiğini belirtti.
Pektaş, “Güncelleme yapılması, sistemin daha önce saldırıya uğramadığı anlamına gelmez. Bu nedenle şüpheli bir durum tespit edilirse teknik inceleme yapılmalı, gerekli erişim bilgileri yenilenmeli ve olayın kapsamı belirlenmelidir.” uyarısında bulundu.
Kullanıcılara hesap güvenliği uyarısı
Siber güvenlik konusunda bireysel kullanıcıların da dikkatli olması gerektiğini belirten Pektaş, hesap hareketlerinin düzenli kontrol edilmesini, farklı platformlarda farklı şifreler kullanılmasını ve çok faktörlü kimlik doğrulamanın etkinleştirilmesini tavsiye etti.
Pektaş, “İnternet kullanıcılarının bu tür haberler karşısında paniğe kapılmasına gerek yok. Bununla birlikte, kullandıkları kurumların güvenlik duyurularını takip etmeleri, hesap hareketlerini kontrol etmeleri, farklı platformlarda farklı şifreler kullanmaları ve mümkün olan yerlerde çok faktörlü kimlik doğrulamayı etkinleştirmeleri yararlı olacaktır.” ifadelerini kullandı.
Pektaş, dijital hizmetlerin güvenli şekilde sürdürülebilmesi için güncellemelerin zamanında yapılması, olası saldırıların araştırılması ve kişisel verilerin korunmasına yönelik önlemlerin uygulanması gerektiğini hatırlattı.